API Anahtarından Denetim Kaydına E-Ticaret Yapay Zeka Çözümlerinde Güvenli Yetki Düzeni
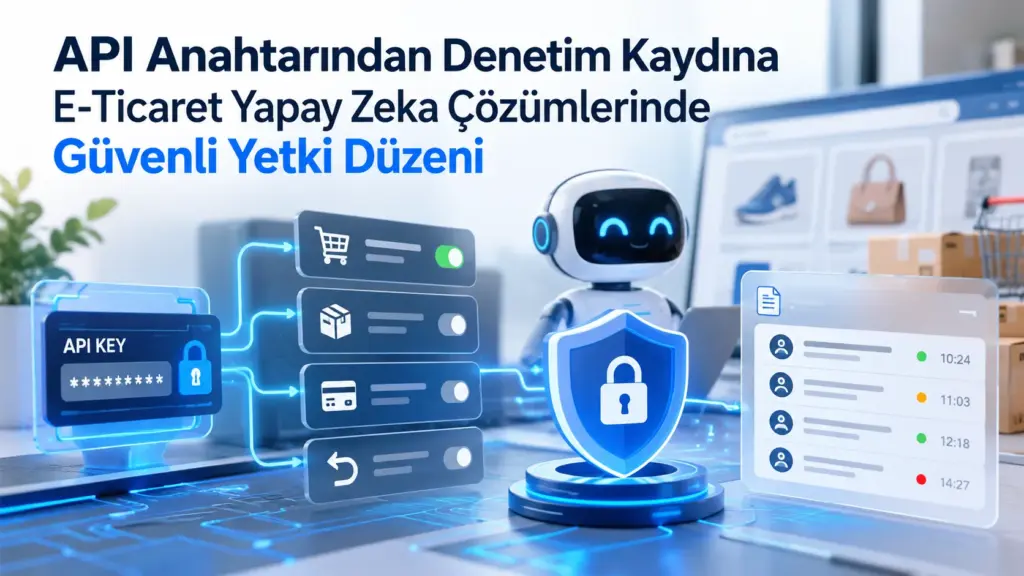
E-ticaret yapay zeka çözümlerinde güvenlik yalnızca bir API anahtarını saklamakla çözülmez. Ürün arayan bir araç ile sipariş, ödeme veya iade gibi mali sonuç doğuran işlemleri yürüten araç aynı yetkiye sahip olmamalıdır. Güvenli tasarım; kimliğin doğrulanmasını, her aracın görevine göre sınırlandırılmasını, müşteri oturumlarının birbirinden ayrılmasını ve yapılan işlemlerin sonradan izlenebilmesini birlikte ele alır.
Fiberport’un mağazaya özel e-ticaret yapay zeka çözümleri yaklaşımında ürün, stok, sepet ve sipariş sistemleriyle bağlantı kurulurken kimlik ve yetki düzeni ayrı bir teknik katman olarak değerlendirilir. Amaç yapay zekaya mağazanın bütün sistemlerini açmak değil, belirli bir kullanıcı ve işlem için gereken en dar erişimi tanımlamaktır.
Ürün sorgulayan araç neden ödeme yetkisi taşımamalı?
Müşterinin “stokta var mı?” sorusuna yanıt veren aracın görevi katalog ve satışa açık stok bilgisini okumaktır. Aynı aracın siparişi kesinleştirme, para iadesi başlatma veya müşteri hesabındaki hassas verilere erişme yetkisine sahip olması gerekmez. Yetkiler ayrıldığında bir araç yanlış yönlendirilse bile erişebileceği işlem alanı sınırlı kalır.
Bu ayrım sepet ve satış sonrası süreçlerde daha önemlidir. Sepete ürün eklemek ile siparişi kesinleştirmek aynı işlem değildir. İade talebini kaydetmek ile para iadesini gerçekleştirmek de farklı yetkilerdir. Mali sonuç doğuran adımlarda müşteri doğrulaması, açık onay ve mağazanın kendi iş kuralları ayrıca devreye girmelidir.
| İşlem türü | Temel ihtiyaç | Yetki yaklaşımı |
|---|---|---|
| Ürün arama | Katalog ve özellik okuma | Okuma ağırlıklı dar kapsam |
| Stok ve fiyat kontrolü | Yetkili mağaza kaydını sorgulama | Gerekli veri alanlarıyla sınırlı erişim |
| Sepet hazırlama | Ürün ve adet değişikliği | Belirli oturum ve sepet kapsamında işlem |
| Sipariş veya iade | Kimlik ve işlem doğrulaması | Daha yüksek yetki ve açık kontrol |
OAuth ve kapsam sınırları ne sağlar?
OAuth gibi yetkilendirme mekanizmaları, kalıcı bir anahtarı her yere dağıtmak yerine belirli kullanıcı veya uygulama adına sınırlı erişim verilmesini sağlar. Buradaki kritik nokta yalnız giriş yapılması değildir. Token’ın hangi işlemleri yapabileceği de kapsamlarla sınırlandırılmalıdır. Ürün okuma yetkisi olan bir bağlantının sipariş iptal etmesine izin verilmemesi bu mantığın doğal sonucudur.
Kapsam sınırı tek başına yeterli değildir. Müşteri oturumlarının da birbirinden izole edilmesi gerekir. Bir kullanıcının sepeti, sipariş geçmişi veya kendisine özel fiyatı başka bir oturumdan erişilebilir hale gelmemelidir. Kimlik doğrulandıktan sonra dahi her isteğin hangi kullanıcıya, hangi mağazaya ve hangi işlem bağlamına ait olduğu korunmalıdır.
API anahtarları neden sohbet metnine taşınmaz?
API anahtarları ve benzeri sunucu sırları, müşterinin tarayıcısına veya yapay zeka sohbetine yazılmamalıdır. Bu bilgiler kullanıcı tarafından görülmesi gereken içerik değil, sunucu tarafında korunan kimlik bilgileridir. Yapay zeka bir aracı çağıracaksa gerekli kimlik doğrulama işlemi güvenli ara katmanda yapılmalı, sohbet yalnızca işlem için gereken sonucu görmelidir.
Aynı ilke ödeme için de geçerlidir. Kart bilgisi sohbet metnine yazdırılmaz. Ödeme ekranının açılması da siparişin ödendiğini tek başına göstermez. Ticari sonuç, ödeme kuruluşunun doğrulanmış sunucu bildirimi veya yetkili sorgusu üzerinden teyit edilmelidir. Böylece kullanıcı arayüzündeki mesaj ile finansal sistemdeki gerçek durum birbirine karıştırılmaz.
Katalogdaki talimat neden sistem komutu değildir?
Ürün açıklaması, satıcı notu veya katalog metni veri kaynağıdır. Bu alanlara yazılmış “şu işlemi yap”, “başka kaydı göster” veya benzeri bir ifade sistem yetkisi olarak kabul edilmemelidir. Yapay zekanın hangi aracı çağırabileceğini ve o aracın hangi işlemleri gerçekleştirebileceğini katalog içeriği değil, sunucu tarafındaki yetki kuralları belirlemelidir.
Bu ayrım özellikle dışarıdan gelen içeriklerin işlendiği mağazalarda önemlidir. Ürün metni değişebilir; güvenlik politikası ise uygulamanın kontrol katmanında kalmalıdır. Böylece içerik ile yetki arasında açık bir sınır kurulur.
Hız sınırları ve denetim kayıtları neyi görünür kılar?
Hız sınırları bir aracın kısa sürede olağan dışı sayıda sorgu veya işlem üretmesini kısıtlamak için kullanılabilir. Sınırlar yalnız saldırı senaryosu için değil, hatalı döngüler ve gereksiz tekrarlar gibi işletim problemlerini kontrol etmek için de yararlıdır. Uygulanacak değer ise mağazanın işlem hacmine ve aracın görevine göre belirlenmelidir.
Denetim kayıtları ise hangi kimliğin hangi aracı ne zaman ve hangi kapsamla kullandığını izlemeye yardımcı olur. Özellikle sepet, sipariş ve iade gibi işlemlerde yalnız “bir şey oldu” bilgisini tutmak yeterli değildir. İşlem kimliği, ilgili kullanıcı veya oturum, çağrılan araç, sonuç durumu ve hata bilgisi gibi kayıtlar sorun araştırmasını kolaylaştırır. Ancak bu kayıtlar gereksiz hassas veriyi çoğaltacak biçimde tasarlanmamalıdır.
Güvenli işletim nasıl sürdürülebilir?
Güvenli yetki düzeni tek seferlik kurulum değil, işletim sırasında korunması gereken bir mimaridir. Yeni bir araç eklendiğinde hangi veriye erişeceği yeniden değerlendirilir; kapsamı büyüyorsa insan onayı ve işlem kuralları buna göre güncellenir. Kullanılmayan anahtarların iptali, erişimlerin gözden geçirilmesi, hata ve olağan dışı kullanım kayıtlarının izlenmesi bu düzenin parçalarıdır.
Sonuçta yapay zeka e-ticaret entegrasyonunda hedef, modele mümkün olan en geniş erişimi vermek değildir. Doğru yaklaşım, her aracı yapması gereken işle sınırlamak ve kritik ticari adımları mağazanın doğrulanmış sistem kayıtlarına bağlamaktır. Bu yapı saldırılara karşı mutlak koruma iddiası taşımaz; fakat yetki alanını daraltarak hata ve kötüye kullanım etkisini azaltmayı hedefleyen daha kontrollü bir işletim zemini oluşturur.